分类目录归档:阅读笔记

《断舍离》十句感触

作者: 山下英子 出版社: 广西科学技术出版社 原作名: 新・片づけ術「断捨離」 译者: 吴倩 出版年: 2013-7-30 页数: 192 定价: CNY 32.00 装帧: 平装 丛书: 山下英子 断舍离 ISBN: 9787807639817

阅读完《断舍离》,脑中产生19个想法,对于我这样一个涉事未深之人确也产生了一些影响,至少在当下的生活中,已经在践行着这一切,做到了在“入”口践行“断舍离”,一件物品如果三次遇见都有强烈的需求感,且在日常生活中产生多次需求感,就可以“入”。而一件物品,如果长时间搁置,就必须要考虑“出”。福尔摩斯说,人的头脑就像一个阁楼,里面堆放着物品,如果阁楼里堆满了不需要的杂物,那寻找有用物品就会很困难,因此他会“定时清理”(《爱情公寓》中的吕子乔貌似也有同样的本领?)。

https://imagehost-cdn.frytea.com/20200719170005.png

人的居住空间不也是如此,如果被无用的东西堆满,而且还天天都要看着,心情不会好,反之影响的就是工作学习效率和生活质量。如此,在【断舍离的奥义不只是“扔东西”】一章中,作者写下这样一句话:

斩“断”物欲 “舍”弃废物 脱“离”执念

何谓之断舍离,这句话从意义层面扩充了每一个字的含义,这就是断舍离。斩欲望,舍废物,脱执念。其实许多时候的欲望,只是脑中产生的化学反应,静下来思考思考,其实没有这么需要。

https://imagehost-cdn.frytea.com/20200719165839.png

正是这样的欲望被不断满足,生活中出现了许许多多的废物,而后就会很容易产生执念。其实断舍离更注重空间上的。在【◆ 断舍离注重的不是物品,而是空间】一章中,作者写下这句话:

为确保空间的干净整洁,而将物品量尽可能地缩减成最适合的量。

时常在想,我真的需要这么多的物品吗?其实仔细看看,生活中使用率很高的物品,也许只有20%,其实断舍离的目的,更多的是为了整体的感受。如果物品的量超多一个较为舒适的量,就会严重影响人们的情绪,作者在【◆ 家里家外·情绪反差的痛苦】一章中,写下这样一句话:

扔掉不需要的杂物,建立舒适的生活空间,才有可能改变人生

时常谈及“人生”也许不那么好,但想想可能这人生就是每一天去积累起来的。时常做出的努力,常常也是为了改变人生。人生呀,是多有意思的一件事情呢。正如作者在【◆ 人有“获得的自由”,也有“放手的自由”】一章中写道:

那时候起我明白了一个道理:想要的东西得不到,人会难过。但是想扔的东西扔不得,会更痛苦。

有时为了求之不得而痛苦,又有人为了舍而不弃感到痛苦。这件事情在爱情和婚姻之上时常出现。感情的世界微妙而复杂,五十多岁的老大叔谈及爱情也不得不承认“缘分”的奇妙。随着人类寿命的延长,在择偶这件事情上需越发慎重,试想如果你要跟身边的这个人共同度过60年甚至更久的时间,你还会和ta在一起吗。

https://imagehost-cdn.frytea.com/20200719170250.png

说回本书,断舍离究竟如何去实践呢,在【◆ 断舍离,就是扔东西】一章中,作者总结了思维上的和物品上的断舍离,一种是精神层面,一种是物理层面。最后给出几种收纳的方法。方法具体是如何描述,可以去书里寻找答案。

观念上的断舍离 1. 认识现状 2. 停止自我否定 3. 描绘家的具体构想 杂物上的断舍离 1.拿出杂物,俯瞰 2.扔掉“怎么看都是垃圾·废品”的东西 3.以自我·时间为判断基准,考虑自身与物品的“关联度”,再进行取舍 4.以“必要·合适·愉快”为标准进行取舍5.收纳在杂物最适化之后进行 收纳指南 1.“三分法” 2.“7·5·1法” 3.“1 out 1 in法” 4.“one touch法” 5.“自立·自由·自在法”

章节的名字虽然是“断舍离就是扔东西”,但在我看完全书的感受,作者想表达的,其实并不仅仅是“扔东西”这么简单,正如作者在本章还写下了“打扫”的程序:

最正确的“打扫”程序是首先清除那些垃圾、废品,以及不需要·不合适·不愉快的杂物,之后再转而进行杂物收纳,进行“清扫·擦拭·磨刷”。

不难看出,打扫、清除、收纳的前提都是以自身感受为基础的,换言之其实“断舍离”的目的并不仅仅是扔东西让周遭环境更加干净整洁,更重要的是让自己感觉更好,精神世界感受到舒畅,从而改变人生。

https://imagehost-cdn.frytea.com/20200719170339.png

“断舍离”对人生的重塑作用,在【◆ “身体、心灵、生命”机制的回归】一章中有所描述:

断舍离最核心的思想就是“新陈代谢”。我们的居住空间处于代谢(交换)的状态是最理想的,因此,不断地进行“使用所有物,清除无用之物”的循环,才能让居所充满流动感和活力。

人的一天就是在不断“新陈代谢”,正如人们总是“喜新厌旧”。比如就算上等的小龙虾,天天吃也容易不适一样,人们需要一些“新鲜感”,而这“新鲜感”就是在不断地“新旧更替”中不断刷新。

https://imagehost-cdn.frytea.com/20200719170200.png

说了这么多,其实断舍离最根本的目的还是在于帮助一些人重塑人生,在【◆ 遵守三大原则,收获怡然人生】一章中写道:

● 活在当下 ● 结果反馈到自身 ● 给予

作者梳理出可以帮助人们收获更好人生的三大原则,其实在我看来也是一个“从心出发”的过程。有时候我太过为他人着想,反而丢失了本心。其实一切“给予”的前提,都是要从自身出发,先找到自己,活在当下,之后自然而然会有些改变,当我内心变得强大,再去给予。强大的人时常给予,脆弱的人总想拥有。

https://imagehost-cdn.frytea.com/20200719170426.png

断舍离,还有其他妙处,作者在【◆ 断舍离,让人生处处自在怡然】一章中提到了几种婚姻:

● 精神性的结婚 ● 动物性的结婚 ● 社会性的结婚

光看字面,就能窥见一二,精神性婚姻,即使没有结婚证,二人已是“灵魂伴侣”,动物性结婚为了满足繁衍需求,而社会性需求,为了获取社会地位而结婚。当前时代,更多的属于哪一种呢?希望未来的婚姻更多的都是第一种。为爱情而结婚,其实婚姻也许不久,查查历史会发现婚姻的认定方式都有过几次重大的更替,唯爱可以永存。

https://imagehost-cdn.frytea.com/20200719170454.png

最后说到死亡:

癌症,从某种意义上来说是幸福的死亡方式。并不是像心脏病或脑中风这种突然死亡的病症。在死亡来临之前,还有力气来做想做的事情。还能在死亡来临之前,全身心地用力生活。

癌症,不同的类型存活率也不同,世界上也有一种癌症是可以预防的。以胆囊癌为例,胆囊癌的5年生存率不到5%。提起癌症,总令人感觉那么远,又那么近。远到触不可及,近到近在眼前。但比起其他中致死率极高的病症,也许还是幸福的吧。

这一点我与作者观点不一,虽说还有力气可以做事情,但等待死亡的滋味总是不好受的。我想如果有一天自己面对死亡,我会选择坦然面对,独自离开,不惊扰任何人。

https://imagehost-cdn.frytea.com/20200719170625.png

结语:《断舍离》这本书据说在很多国家都卖的很火,作者八年如一日在各地宣传此书。读完之后收益颇多。也许只有读书才是令人增长智慧的直接途径,也是调整生活基调的最佳方式。更多的答案还是去书中寻找,以书为友,愿与您交流更多。
《房思琪的初恋乐园》阅读笔记

“这世界有个奇怪的现象,总是等到作者离开世界,人们才去读她的作品。这社会还有个奇怪的规律,总是等到人以命相逼,才意识到事情不小。” ——李尚龙


距离读完《房思琪的初恋乐园》已经过去两年了吧,这本书对我冲击很大。不写读书笔记是不知道怎么写,其实到现在也不知道怎么去写读书笔记。

这本书令我最无法想象的地方,大概就是她遭到那样的事情后,一系列的态度,还有家人的态度。

image76fef8c4b27e84b4.png


如果你感兴趣,跟着我看看这些段落吧。

“刘怡婷要过好几年才会理解,运用一个你其实并不懂的词,这根本是犯罪,就像一个人心中没有爱却说我爱你一样。”


刘怡婷和房思琪,就像一对连体婴儿,但究竟是因为什么,两个人的处境是那样迥乎不同。

我开始理解,为什么说男人做业务,女人做服务。女性更能察觉到对方的感受,为对方考虑的更多,男人也许可以把一个个业务做的很好,但在体验上差一点,有时候就是差之千里。

要是一个善良的女性,总是关心一个人,请珍惜。

image830616143cf6a3ad.png

怡婷看着伊纹姐姐的眼睛熄灭 了。


一个爱读书的大姐姐,在自己所看重的领域得不到认同,甚至瞧不起,每天过的有多痛苦。怡婷和思琪两个人,就是她生活里的那道光呀。

新的拳脚打在旧的伤上,色彩斑斓得像热带鱼。


大姐姐伊纹,婚后的女性将所有宠爱的寄托聚焦在一个人身上,可这就是她的婚姻吗?看着身上的伤痛,知道的是自己被家暴,不知道的是自己生活里的那道光,也正在熄灭。

image31e82d08fe6d51b7.png


如果说思琪和怡婷二者的境遇呈现鲜明的对比,那思琪和伊纹,或更加鲜明。

她后来才了解,说婚礼是一个女人一生中最美的时刻,意思不但是女人里外的美要开始下坡,而且暗示女人要主动自发地把所有的性吸引力收到潘多拉的盒子里。


不幸的婚姻,可究竟是为什么,伊纹发出最粗鲁的吼叫只是一句:

你不可以下午上我,半夜打我!


难道是因为生活所迫吗,可努力赚钱,是为了什么呢?

image270960e82818b2f0.png

李国华知道自己被判定是安全的,第一次感谢岁月。


以貌取人,有一些人面兽心的,如果发现一个,请不要客气。这个禽兽真实名字,据说叫 陈国星 。

如果就事论事,或许会好一些。有时候人相信别人,胜过相信自己。请不要这样子。

李国华第一次在电梯里见到思琪,金色的电梯门框一开,就像一幅新裱好框的图画。


这世上总有些美好的事物,可必须要相信自己,让自己变强大,等有一天遇到美好,有能力将她留住。这世上总有些好的东西,可以由人创造,可以由人去发现,可以由人欣赏,可任何一个人没有任何理由去毁灭。

image04901f4af6f82663.png


这么美好的事情,究竟是什么令李国华下定决心走向这一步的呢?原因令人绝望。

最终让李国华决心走这一步的是房思琪的自尊心。一个如此精致的小孩是不会说出去的,因为这太脏了。自尊心往往是一根伤人伤己的针,但是在这里,自尊心会缝住她的嘴。


拜托天下父母对子女的关心再多一些,不要毁灭孩子身上脆弱的嫩芽。一些美好的东西,强大的东西,在初期都是非常脆弱的。如果什么事情都等着孩子去认真的让父母认真的重视起来。抱歉,这么多年是白长了吗?

或许我这个年纪没有什么所谓的资格来写下这些,但我知道自己小时候,因为一件事情,差点也要毁了。如果那件事情继续,就没有现在这个我。

一方面,请善良一些;另一方面,让自己变得强大。

image85f91130686f5068.png


缺失了某方面教育,又得不到任何理解和宣泄的思琪,初次面对这样的事情,居然是这样想的。

思琪:有一种功课做不好的感觉。虽然也不是我的功课。


…

还未结束,这里可能只是全书摘录的不到20%,越到后面,越是揪心。

越是长大,越能理解支持的重要性。原来听到“我支持你”,感觉只是很空泛的一句话,说完这句话,如果能有一些实际上的支持是更好,但常常只要花费心思的精神支持对于一个人就足够。

特别感谢一直为我点赞、赞赏、阅读的你们。虽然我的输出天南海北,没有一个聚焦,但也许这就是个人公众号的内容吧,你永远不知道下一篇推送,会是什么内容。

但愿你的眼睛 只看得到笑容
但愿你流下每一滴泪都让人感动
但愿你以后每一个梦不会一场空


一起加油,愿明天更加美好。

对了,本书电子书资源可以来我的资源站索取,路径:https://res.frytea.com/EBook

Cisco PT 案例九:单臂路由

单臂路由(router-on-a-stick)是指在路由器的一个接口上通过配置子接口(或“逻辑接口”,并不存在真正物理接口)的方式,实现原来相互隔离的不同VLAN(虚拟局域网)之间的互联互通。

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

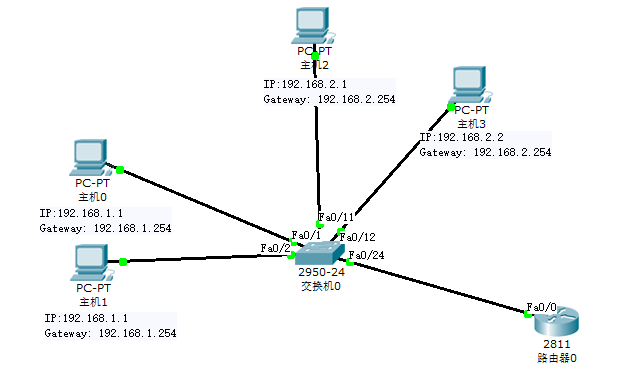
    操作:按照如图所示连接拓扑图
    image.png

    实验步骤

    (1)创建拓扑,配置设备
    添加一台路由器、一台交换机和四台主机

    PC0和PC1与交换机fa0/1、fa0/2 接口连接,划分在VLAN10中,IP分别为192.168.10.1、192.168.10.2,网关192.168.10.254。
    PC2和PC3与交换机fa0/11、fa0/12 接口连接,划分在VLAN20中,IP分别为192.168.20.1、192.168.20.2,网关192.168.20.254。
    交换机fa0/24端口与路由器fa0/1端口连接。

    (2)配置交换机

    
    /* Part 1 配置交换机 */
    Switch>enable
    Switch#configure terminal
    Switch(config)#hostname SA
    SA(config)#vlan 10
    SA(config-vlan)#vlan 20
    SA(config-vlan)#exit
    SA(config)#interface range fa0/1-fa0/2
    SA(config-if-range)#switchport access vlan 10
    SA(config-if-range)#interface range fa0/11-fa0/12
    SA(config-if-range)#switchport access vlan 20
    SA(config-if-range)#interface fa0/24
    SA(config-if)#switchport mode trunk
    SA(config-if)#switchport trunk allowed vlan all

/ Part 2 检查配置 / SA(config-if-range)#^Z (Ctrl+Z组合键) SA#show vlan … VLAN Name Status Ports


1 default active Fa0/3, Fa0/4, Fa0/5, Fa0/6 Fa0/7, Fa0/8, Fa0/9, Fa0/10 Fa0/13, Fa0/14, Fa0/15, Fa0/16 Fa0/17, Fa0/18, Fa0/19, Fa0/20 Fa0/21, Fa0/22, Fa0/23 10 VLAN0010 active Fa0/1, Fa0/2 20 VLAN0020 active Fa0/11, Fa0/12 …

(3)配置路由器
```bash
/* Part 1 配置路由器 */
Router>enable
Router#configure terminal
Router(config)#hostname RA
RA(config)#interface fa0/0.1
RA(config-subif)#encapsulation dot1Q 10
  // (1:在路由器上配置trunk的封装协议的命令:
  //  encapsulation [isl/dot1q] vlan#
  //  2:上面的路由器配置了dot1q中继封装,10是vlan 10。
  //  3:Trunk的封装类型一共有 ISL和802.1Q两种,而802.1Q在输入的时候为dot1q)
RA(config-subif)#ip address 192.168.10.254 255.255.255.0
RA(config-subif)#interface fa0/0.2
RA(config-subif)#encapsulation dot1Q 20
RA(config-subif)#ip address 192.168.20.254 255.255.255.0
RA(config-subif)#exit
RA(config)#interface fa0/0
RA(config-if)#shutdown
RA(config-if)#no shutdown     //(重启fa0/0接口)

/* Part 2 检查配置 */
RA>show interfaces fa0/0.1
...
  Internet address is 192.168.1.254/24
...
  Encapsulation 802.1Q Virtual LAN, Vlan ID 10
...

RA>show interfaces fa0/0.2
...
  Internet address is 192.168.2.254/24
...
  Encapsulation 802.1Q Virtual LAN, Vlan ID 20
...

(4)连通性测试

/* Part 1 PC0 Ping 自己网关 */
PC>ping 192.168.1.254

Pinging 192.168.1.254 with 32 bytes of data:

Reply from 192.168.1.254: bytes=32 time=11ms TTL=255
Reply from 192.168.1.254: bytes=32 time=12ms TTL=255
Reply from 192.168.1.254: bytes=32 time=11ms TTL=255
Reply from 192.168.1.254: bytes=32 time=12ms TTL=255

Ping statistics for 192.168.1.254:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 11ms, Maximum = 12ms, Average = 11ms

/* Part 2 PC0 Ping PC1 */
PC>ping 192.168.1.2

Pinging 192.168.1.2 with 32 bytes of data:

Reply from 192.168.1.2: bytes=32 time=25ms TTL=128
Reply from 192.168.1.2: bytes=32 time=10ms TTL=128
Reply from 192.168.1.2: bytes=32 time=12ms TTL=128
Reply from 192.168.1.2: bytes=32 time=14ms TTL=128

Ping statistics for 192.168.1.2:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 10ms, Maximum = 25ms, Average = 15ms

/* Part 3 PC0 Ping PC2 PC3网关 */
PC>ping 192.168.2.254

Pinging 192.168.2.254 with 32 bytes of data:

Reply from 192.168.2.254: bytes=32 time=11ms TTL=255
Reply from 192.168.2.254: bytes=32 time=14ms TTL=255
Reply from 192.168.2.254: bytes=32 time=11ms TTL=255
Reply from 192.168.2.254: bytes=32 time=12ms TTL=255

Ping statistics for 192.168.2.254:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 11ms, Maximum = 14ms, Average = 12ms

/* Part 4 PC0 Ping PC2 */
PC>ping 192.168.2.1

Pinging 192.168.2.1 with 32 bytes of data:

Reply from 192.168.2.1: bytes=32 time=24ms TTL=127
Reply from 192.168.2.1: bytes=32 time=19ms TTL=127
Reply from 192.168.2.1: bytes=32 time=21ms TTL=127
Reply from 192.168.2.1: bytes=32 time=20ms TTL=127

Ping statistics for 192.168.2.1:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 19ms, Maximum = 24ms, Average = 21ms

/* Part 5 PC0 Ping PC3 */
PC>ping 192.168.2.2

Pinging 192.168.2.2 with 32 bytes of data:

Request timed out.
Reply from 192.168.2.2: bytes=32 time=24ms TTL=127
Reply from 192.168.2.2: bytes=32 time=22ms TTL=127
Reply from 192.168.2.2: bytes=32 time=19ms TTL=127

Ping statistics for 192.168.2.2:
    Packets: Sent = 4, Received = 3, Lost = 1 (25% loss),
Approximate round trip times in milli-seconds:
    Minimum = 19ms, Maximum = 24ms, Average = 21ms

结论

由实验可知,划分VLAN后不同VLAN间的主机不能通信,可以使用路由器进行VLAN间通信。

注意: 1、主机需要配网关。 2、当出现Ping不通别的主机时,可以采用由近及远的检查方式,即依次Ping自己、自己的网关、对方主机的网关、对方主机以便于发现错误位置。

实验工程

单臂路由.zip

Cisco PT 案例八:配置基本ACL访问控制

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

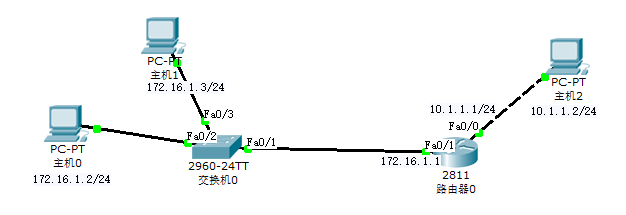
    操作:按照如图所示连接拓扑图
    image.png
    配置F0/1接口IP:

    R1(config)#interface fastEthernet 0/1        //进入Fa0/1
    R1(config-if)#ip address 172.16.1.1 255.255.255.0  //配置IP
    R1(config-if)#no shutdown                    //开启端口


    **
    配置F0/0接口IP:****

    R1(config)#interface fastEthernet 0/0        //进入Fa0/0
    R1(config-if)#ip address 10.1.1.1 255.255.255.0//配置IP
    R1(config-if)#no shutdown                    //进入Fa0/1


配置完成以后灯变绿了,在相互都可以ping通。
接下来给R1配上标准ACL,我个人建议一般正常下都是在进站口配置访问控制,用来减少路由器的工作负担,所以本文就是在进站口做了应用,也就是同时还要将访问控制运用在R1的Fa0/1端口。

R1(config)#access-list 10 deny host 172.16.1.2    //拒绝主机PC1的流量
R1(config)#access-list 10 permit any             //允许其他主机的流量
R1(config)#interface fastEthernet 0/1            //进入Fa0/1端口配置模式
R1(config-if)#ip access-group 10 in             //将ACL访问控制列表10应用于Fa0/1端口,同时在进站口就进行ACL的规则判断是否放行还是丢弃数据包

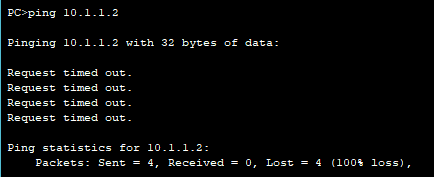
PC1和PC3不通:
image.png
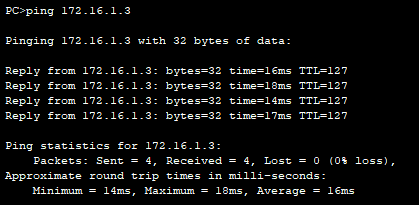
PC3和PC1通:
image.png

Cisco PT 案例七:配置链路聚合 / 负载均衡

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

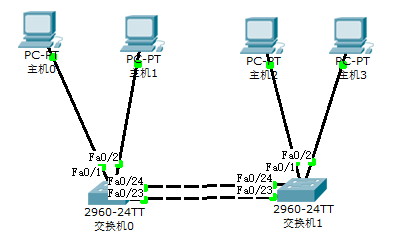
    操作:按照如图所示连接拓扑图
    image.png
    配置交换机0

Switch>enable Switch#configure terminal Switch(config)#hostname SA              (更改交换机名字) SA(config)#interface port-channel 1         (聚合通道1) SA(config-if)#exit SA(config)#interface fa0/22 SA(config-if)#channel-group 1 mode on      (开启聚合通道1) SA(config-if)#interface fa0/23 SA(config-if)#channel-group 1 mode on SA(config-if)#interface fa0/24 SA(config-if)#channel-group 1 mode on SA(config-if)#exit SA(config)#interface port-channel 1 SA(config-if)#switchport mode trunk            (交换机间链路类型为trunk) SA(config-if)#switchport trunk allowed vlan all     (允许所有VLAN通过)

配置交换机1
```bash
Switch>enable
Switch#configure terminal
Switch(config)#hostname SB
SB(config)#interface port-channel 1
SB(config-if)#exit
SB(config)#interface range fa0/22-fa0/24       (同时开启聚合通道1)
SB(config-if)#channel-group 1 mode on
SB(config-if)#exit
SB(config)#interface port-channel 1
SB(config-if)#switchport mode trunk
SB(config-if)#switchport trunk allowed vlan all

Cisco PT 案例六:交换机端口与Mac地址绑定

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

    操作:按照如图所示连接拓扑图
    image.png
    1、进入相应的接口
    (以端口1设置Mac地址绑定,PC0接1端口举例)

    Switch>enable
    Switch#config
    Configuring from terminal, memory, or network [terminal]?
    Enter configuration commands, one per line.  End with CNTL/Z.
    Switch(config)#
    Switch(config)#interface fastEthernet 0/1

    2、接口设为access模式

    Switch(config-if)#switchport mode access


3、启用安全端口

Switch(config-if)#switchport port-security
(查看mac-address绑定的几种方式,分别为静态绑定和粘滞绑定)
Switch(config-if)#switchport port-security mac-address ?
H.H.H   48 bit mac address
sticky  Configure dynamic secure addresses as sticky


第一种:动态配置

第二种:静态配置

(其中代码的最后一列为主机的Mac地址。寻找方法:单击主机→配置→fastEthernet→mac地址。)

Switch(config-if)#switchport port-security mac-address 0001.C94E.1321


设置完成后,用主机pc0 ping pc2,然后可以在特权模式下通过以下命令查看以下(ctrl+z,快速回到特权模式下)

Switch#show port-security address

若将pc0与端口1的连线断掉,改用pc3接端口1。在进行 pc3 ping pc2 不通(图示如下)
image.png
改回pc1依然不通,需重启路由器该端口

Switch(config-if)#shutdown

%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to administratively down
Switch(config-if)#no shutdown

%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up

Switch(config-if)#

Cisco PT 案例五:VLAN(Trunk模式实践)

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

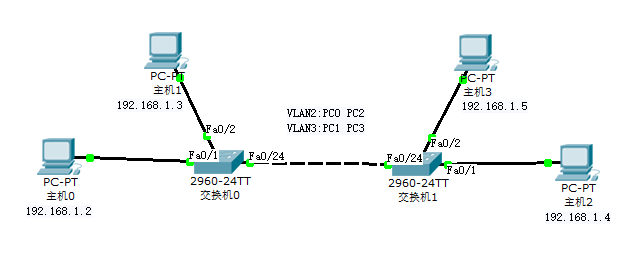
    操作:按照如图所示连接拓扑图
    image.png
    实验步骤

  1. 创建VLAN 2和VLAN 3,财务部对应VLAN 2,销售部对应VLAN 3
  2. 将部门PC对应端口划分到相应的VLAN中
  3. 为交换机配置VTP模式及VTP域名
  4. 配置交换机间互联的端口为Trunk类型


PC设置

192.168.1.2        //PC0
192.168.1.3        //PC1
192.168.1.4        //PC2
192.168.1.5        //PC3
//子网掩码和网关
255.255.255.0
192.168.1.1

Switch0配置

Switch>en
Switch#conf t
Switch(config)#vlan 2                  //创建VLAN 2
Switch(config-vlan)#name Finance_Dept         //将该VLAN命名为Finance_Dept
Switch(config-vlan)#vlan 3             //创建VLAN 2
Switch(config-vlan)#name Sales_Dept          //将该VLAN命名为Sales_Dept
Switch(config-vlan)#exit
Switch(config)#inter f0/1
Switch(config-if)#switchport access vlan 2        //将该端口划分到VLAN 2
Switch(config-if)#exit
Switch(config)#inter f0/2
Switch(config-if)#switchport access vlan 3        //将该端口划分到VLAN 3
Switch(config-if)#exit
Switch(config)#inter f0/24
Switch(config-if)#switch mode trunk               //将端口配置为Trunk模式
Switch(config-if)#end
Switch#show vlan brief                //显示VLAN配置信息
Switch#vlan database                  //进入VLAN子模式
Switch(vlan)#vtp server                      //设置VTP模式为server
Switch(vlan)#vtp domain vtp0                 //设置VTP域名为vtp0
Switch(vlan)#exit
Switch#show vtp status                       //查看VTP配置信息

Switch1配置

Switch>en
Switch#vlan database                //进入VLAN子模式
Switch(vlan)#vtp client                     //设置VTP模式为client
Switch(vlan)#vtp domain vtp0                //设置VTP域名为vtp0,此处不填亦可
Switch(vlan)#exit
Switch#show vtp status             //查看VTP配置信息
Switch#show vlan brief             //显示VLAN配置信息
Switch#conf t
Switch(config)#inter f0/1
Switch(config-if)#switchport access vlan 2        //将该端口划分到VLAN 2
Switch(config-if)#exit
Switch(config)#inter f0/2
Switch(config-if)#switchport access vlan 3        //将该端口划分到VLAN 3
Switch(config-if)#exit
Switch(config)#inter f0/24
Switch(config-if)#switch mode trunk               //将端口配置为Trunk模式
Switch(config-if)#end
Switch#show r

测试

PC0(命令提示符CMD下)
ping 192.168.1.3           //链路不通
ping 192.168.1.4           //链路通
PC1(命令提示符CMD下)
ping 192.168.1.4           //链路不通
ping 192.168.1.5           //链路通

Cisco PT 案例四:VLAN(Access模式实践)

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

    操作:按照如图所示连接拓扑图
    image.png
    实验步骤

  1. 创建VLAN 2和VLAN 3
  2. 将部门PC对应端口划分到相应的VLAN中

PC设置

192.168.1.2        //PC0
192.168.1.3        //PC1
192.168.1.4        //PC2
192.168.1.5        //R0
//子网掩码和网关
255.255.255.0
192.168.1.1

Switch0配置


Switch>en                       // 进入特权模式
Switch#conf t               // 进入全局配置模式命令缩写
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#vlan 2
Switch(config-vlan)#exit
Switch(config)#vlan 3
Switch(config-vlan)#exit
Switch(config)#inter f0/1
Switch(config-if)#switchport access vlan 2
Switch(config-if)#exit
Switch(config)#inter f0/2
Switch(config-if)#switchport access vlan 2
Switch(config-if)#exit
Switch(config)#inter f0/3
Switch(config-if)#switchport access vlan 3
Switch(config-if)#exit
Switch(config)#inter f0/4
Switch(config-if)#switchport access vlan 3
Switch(config-if)#exit
Switch(config)#exit
Switch#
%SYS-5-CONFIG_I: Configured from console by console

Switch#show vlan brief

VLAN Name                             Status    Ports
---- -------------------------------- --------- -------------------------------
1    default                          active    Fa0/5, Fa0/6, Fa0/7, Fa0/8
                                                Fa0/9, Fa0/10, Fa0/11, Fa0/12
                                                Fa0/13, Fa0/14, Fa0/15, Fa0/16
                                                Fa0/17, Fa0/18, Fa0/19, Fa0/20
                                                Fa0/21, Fa0/22, Fa0/23, Fa0/24
                                                Gig1/1, Gig1/2
2    VLAN0002                         active    Fa0/1, Fa0/2
3    VLAN0003                         active    Fa0/3, Fa0/4
1002 fddi-default                     active    
1003 token-ring-default               active    
1004 fddinet-default                  active    
1005 trnet-default                    active    
Switch#

测试

PC0(命令提示符CMD下)
ping 192.168.1.3           //链路通
ping 192.168.1.4           //链路不通
PC2(命令提示符CMD下)
ping 192.168.1.2           //链路不通
ping 192.168.1.5           //链路通

Cisco PT 案例三:端口使能/禁用

环境

  • Cisco Packet Tracer 5.3
  • Windows 10

    操作

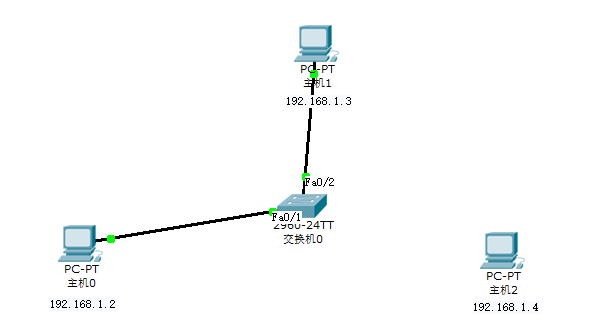
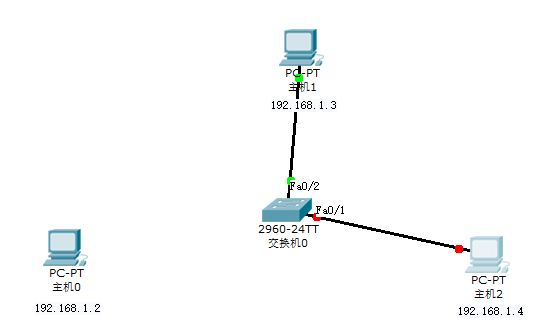
    操作:按照如图所示连接拓扑图
    image.png

    
    # 进入特权模式
    Switch>enable
    # 进入全局配置模式
    Switch#configure terminal
    Enter configuration commands, one per line.  End with CNTL/Z.
    Switch(config)#
    # 进入端口
    Switch(config)#interface FastEthernet0/1
    Switch(config-if)#
    # 禁用
    Switch(config-if)#shutdown

%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to administratively down Switch(config-if)# %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to down

使能

Switch(config-if)#no shutdown

%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up

Switch(config-if)#